电科技9月17日消息,AMD近日向Linux内核邮件列表提交了17个补丁,为新一代EPYC 9006“Venice”处理器启用SEV-TIO TDISP支持。这套补丁让虚拟机能够安全地直接调用PCIe设备。
过去,机密虚拟机虽然能保护CPU和内存中的数据,但一旦涉及网卡、加速器或存储设备,数据就必须“走出”安全区,暴露给主机驱动。SEV-TIO正是为堵上这个缺口而生。
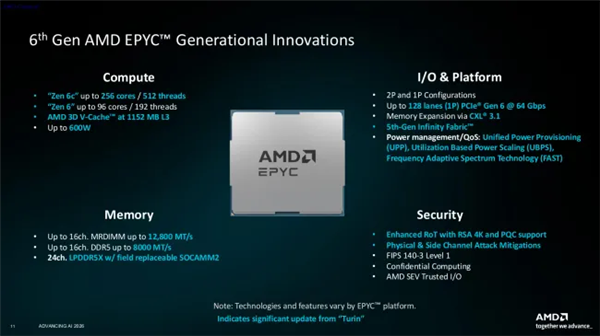
TIO全称Trusted I/O,通过PCI-SIG定义的TDISP协议,将SEV建立的可信执行环境从CPU和内存延伸至PCIe设备。
TDISP定义了新的设备传输协议,让设备能够验证自身身份、防止PCIe流量被拦截或冒充,并隔离虚拟机工作负载与主机驱动。
该功能依赖于PCI Express 6.0及更新规范,是机密计算场景下安全直通I/O设备的关键。此次提交的17个补丁允许虚拟机与支持TDISP规范的设备建立信任,并通过私有内存进行交互。
更值得关注的是,AMD正与Intel、Arm、RISC-V合作开发通用的TEE安全管理器(TSM)基础设施。TSM负责处理TDISP、PCIe加密和设备认证等跨平台通用功能,避免各家CPU厂商各搞一套。
这意味着SEV-TIO TDISP不是AMD的私有方案,而是一个跨架构的开放标准。对云厂商和企业用户来说,未来在不同架构平台间迁移机密计算工作负载,将拥有统一的安全底座。
补丁已在Linux内核邮件列表公开评审。结合此前Enhanced SMT Protection等安全补丁的提交节奏,AMD正在为Venice平台的机密计算能力做最后的软件栈冲刺。