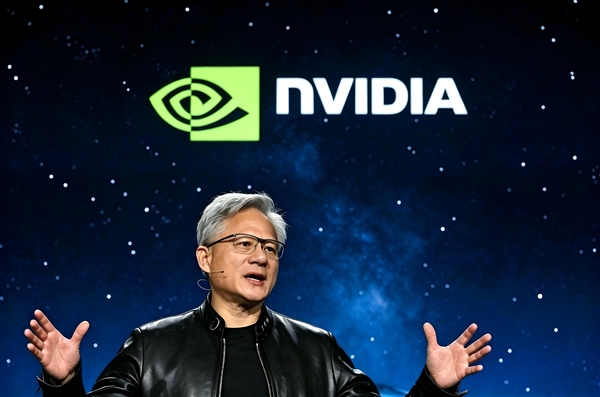
电科技11月3日消息,据报道,NVIDIA已向Brev云开发平台的受影响客户发出安全事件通知。调查认定,该平台在2026年10月4日至10月20日期间存在未授权活动,持续窗口长达16天。
通知显示,Brev系统中存储的部分信息可能已被恶意行为者访问,具体涉及Brev为客户的虚拟机配置的SSH密钥。
SSH密钥是开发者远程管理云服务器、传输文件与执行命令的凭证,一旦泄露,攻击者理论上可在权限允许的范围内接管对应虚拟机。
NVIDIA表示,受影响的SSH密钥已被轮换,客户实例也已使用替换后的新密钥完成更新。截至目前,分析未发现这些密钥遭到不当使用的证据。但英伟达并未解释攻击者如何获得访问权限,也未披露客户数据或工作负载是否被实际读取。
这一事件并非孤立。网络安全公司Wiz在10月30日发布报告,将10月称为AI开发者平台的“黑色十月”。
Wiz追踪到至少9家平台在当月出现安全事件,包括Zeabur、Fireworks AI、Lightning AI、Opencode、Warp与Northflank等,攻击者的目标高度一致,均指向平台存储的环境变量与AI访问凭证。
对于使用Brev进行云上开发与AI工作负载的用户,NVIDIA的轮换操作已降低了密钥被继续利用的直接风险,但攻击路径的空白仍值得警惕。
在AI开发平台密集暴露凭证问题的背景下,SSH密钥的管理边界与平台侧的安全审计,正在成为比算力供给更容易被低估的环节。