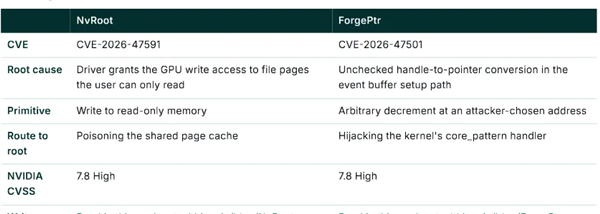
电科技11月13日消息,据安全公司Stealthium披露,英伟达Linux GPU驱动中存在两个高危本地提权漏洞,分别被命名为NvRoot(CVE-2026-47591)与ForgePtr(CVE-2026-47501),CVSS评分均为7.8分。
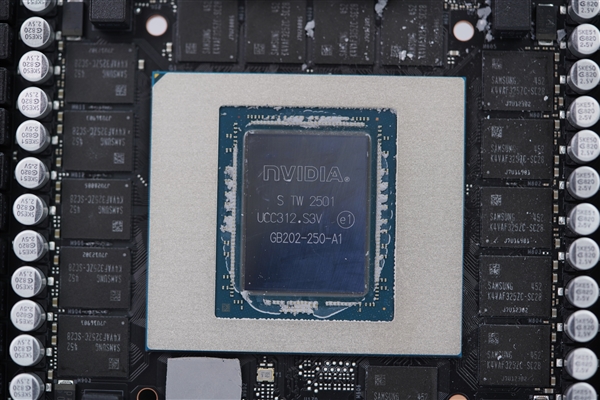
NvRoot的根源在于GPU内存权限验证错误。驱动在处理内存锁定请求时,只检查了CPU端的只读权限,却忽略了GPU端的可写权限。
这导致租户可以通过GPU内核,直接覆写宿主机内存中如/usr/bin/su等关键Setuid程序的缓存副本,从而获取Root权限。
ForgePtr则是一个缺失的错误检查。驱动在设置事件缓冲区时,未验证调用者提供的句柄是否有效,直接将其当作内核指针使用,最终演变成一个“任意地址写”原语。
攻击者可借此关闭地址空间布局随机化、内核锁定、模块签名乃至Secure Boot的运行时强制,并加载未签名内核模块。
这两个漏洞自2022年5月英伟达开源驱动发布起便已存在,潜伏超过四年。Stealthium已确认,NvRoot在610.57.04等版本中修复,ForgePtr则在615.71.09中修复。
但更令人担忧的是,Stealthium透露,后续还有25个影响英伟达AI运行时栈的高危或严重漏洞待披露。对于云GPU租户而言,租用共享实例的安全基石,正面临严峻考验。